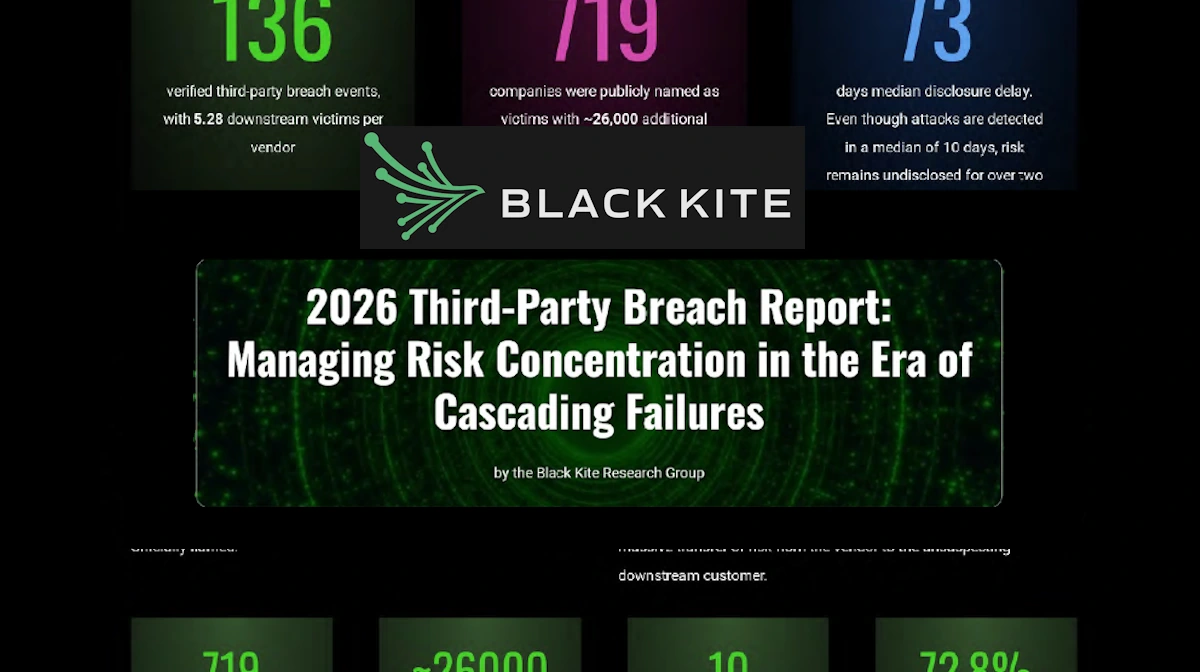
Black Kite 2026报告揭示2025年第三方泄露达136次历史峰值,波及719家知名企业及约26,000家未被点名下游企业。制造业18%供应商勒索软件易感指数达0.6-0.8,3%突破0.8-1.0最高风险阈值。47.06%攻击源于未经授权网络访问,62%关键供应商凭据已流落黑市,73天平均披露延迟暴露响应体系根本性失效。
一、历史性峰值:2025年第三方泄露事件达136次,创有记录以来最高
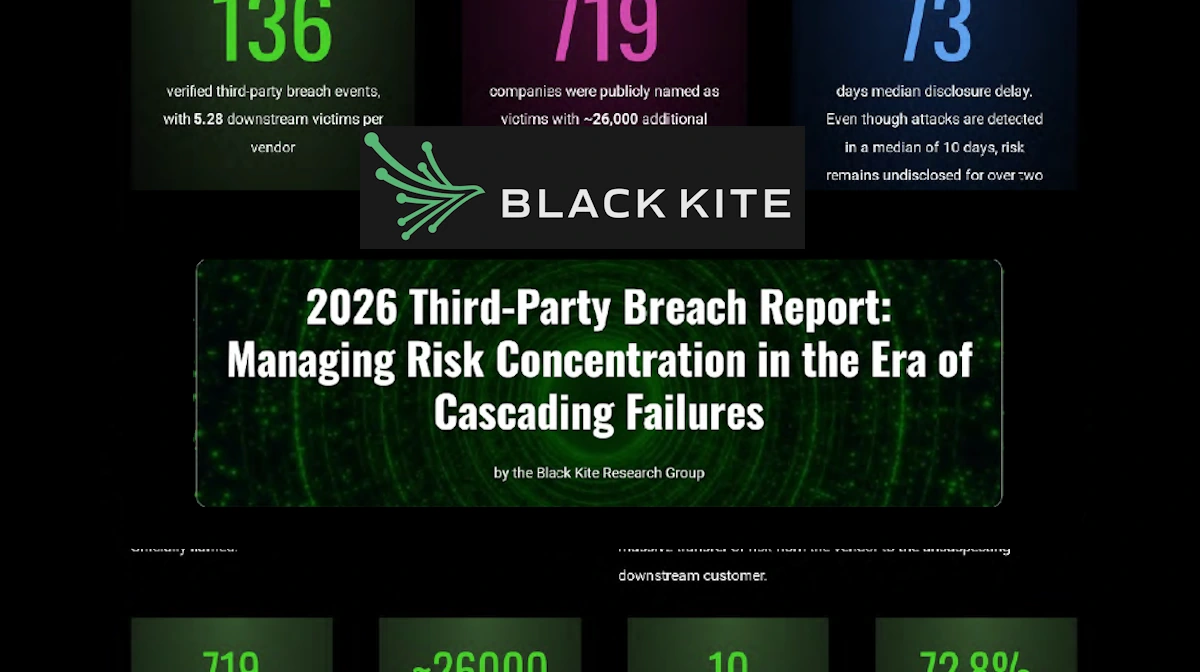
Black Kite第七届年度第三方泄露报告明确指出,2025年全球共发生136次重大第三方泄露事件,这一数字被确认为有记录以来最高。该数据基于其监测平台对近200,000家企业的持续追踪所形成的实证统计。其中,专业技术服务行业占43,594家、制造业30,371家、金融行业26,760家——三者合计占比超半数,构成第三方风险暴露的核心场域。这136次事件呈现显著的集群性特征:攻击者已精准识别并利用供应链协同节奏中的脆弱窗口期,将技术漏洞转化为可规模复现的攻击路径。
更值得警惕的是,此次峰值背后是风险传导机制的根本性异化。报告强调,平均每次泄露影响5.28家下游企业,较2021年的2.46、2022年的4.73、2023年的3.09及2024年的2.56持续攀升,2025年首次突破5家阈值。这一跃升并非线性增长,而是结构性拐点——它标志着第三方风险已从点对点传导升级为网状级联。当一家工业软件服务商遭入侵,其API密钥及客户配置模板可能同步泄露,导致下游多家OEM厂商的生产执行系统权限被接管。这种单点击穿、多链瘫痪的现实,使传统以供应商数量为维度的风险评估模型彻底失效。
二、沉默的26,000家:未被公开点名的下游受害企业揭示系统性盲区
在136次泄露事件中,仅有719家知名企业被公开披露受影响,而报告明确指出,另有约26,000家下游受害企业从未被公开点名。这一巨大反差并非源于事件轻微,而是源于当前披露机制的结构性缺陷:73天的平均披露延迟,叠加企业普遍存在的声誉顾虑与合规惯性,导致绝大多数下游受害者在遭受勒索或数据窃取后,仍处于静默受损状态。Black Kite监测数据显示,这26,000家企业主要分布于制造业、交通运输及公共管理部门,其共同特征是缺乏独立安全运营中心(SOC)能力,高度依赖上游供应商的安全通报。当通报延迟73天,其OT网络早已被植入持久化后门,这些损害在通报抵达前已完成闭环。
传统第三方风险管理跟不上当今威胁的现实。过去一年,这些风险已经从一系列孤立事故转变为系统性危机。供应链最薄弱的地方不再是最弱的环节,而是连接最多的地方。——Black Kite首席研究与情报官 Ferhat Dikbiyik
这种沉默受害现象直接瓦解了现有风险管理的底层逻辑。现行主流框架均以已知供应商清单和合同约定响应时效为治理基础,但26,000家未被命名的企业根本不在任何采购清单或审计范围内。它们或是通过二级分包嵌入产线,或是以开源组件形式集成于MES系统,其存在本身即构成影子供应链。报告证实,其中62%最关键供应商的企业凭据已出现在黑市窃密日志中,意味着攻击者无需零日漏洞,仅凭合法凭证即可横向移动至这些沉默节点,完成隐蔽渗透。
三、制造业高危图谱:18%供应商勒索软件易感指数达0.6-0.8,3%突破0.8-1.0临界值
在行业维度上,制造业展现出最严峻的风险集中度。Black Kite勒索软件易感指数(RSI)分析显示,制造业供应商中18%处于0.6-0.8高风险区间,另有3%突破0.8-1.0最高风险阈值。这一分布绝非随机:高风险区间供应商普遍具备三大特征——部署老旧系统且未打补丁、使用硬编码数据库凭证、PLC编程软件与IT网络未做物理隔离。攻击者并非直接攻击核心制造商,而是精准锚定其连接最多的自动化系统集成商,印证了Dikbiyik所言最薄弱处即连接最多处的判断。
对比其他行业,公共管理部门以68%供应商存在严重漏洞位居榜首,教育服务(65%)与交通运输(62%)紧随其后;而金融行业表现最优,仅43%有严重漏洞。这种差异源于安全投入模式的根本分野:金融业采用防御纵深+实时欺诈监测双轨制,制造业则长期依赖等保合规+年度渗透测试的静态范式。当APT(高级持续性威胁)组织平均检测时间为730天、恶意软件为628天时,年度测试的快照式结论早已失效。报告统计显示,制造业RSI高风险供应商中,54%至少存在1个严重漏洞,且漏洞类型高度同质化——SMBv1协议启用、SQL注入入口未过滤、远程桌面默认端口暴露。这表明风险并非源于技术复杂性,而是源于标准化设备大规模部署带来的脆弱性同频共振。
- 公共管理部门:68%供应商有严重漏洞(最高)
- 教育服务:65%(第二高)
- 交通运输:62%(第三高)
- 制造业、农业、公用事业:57%
- 金融行业:43%(最低,表现最优)
四、攻击手法演化:47.06%源于未经授权网络访问,身份凭证成最大突破口
2025年攻击向量分布数据揭示出关键转向:47.06%的攻击来自未经授权的网络访问,远超勒索软件(13.24%)与凭据盗窃(6.62%)。这一比例颠覆了业界对勒索即终极目标的惯性认知——未经授权访问实为规模化横向移动的前置条件。攻击者不再追求单次高额赎金,而是以最小成本建立长期潜伏据点:通过钓鱼邮件获取供应商低权限账户,继而提取客户BOM清单与工艺路线图,最终定位至核心客户的PLM系统管理员账户。Black Kite证实,此类攻击链中,62%最关键供应商的企业凭据已出现在黑市,且多数凭据对应账户拥有跨系统API调用权限。这意味着一次凭证泄露,即可绕过所有网络边界设备,直抵OT与IT融合层。
更需警惕的是,攻击者正系统性利用供应链协作工具的固有信任机制。当核心制造企业要求全部供应商统一使用其定制平台进行协同时,该平台一个未修复的CVE漏洞,便成为穿透整个一级供应商网络的万能钥匙。软件漏洞利用仅占5.15%,但其中大量集中于Jira、Confluence、SharePoint等协作平台的SSO插件漏洞。这种信任即漏洞的悖论,使得传统防火墙与EDR方案形同虚设——防护对象不是未知恶意IP,而是被合法授权的供应商终端。
- 未经授权网络访问:47.06%(主因:凭证滥用与SSO漏洞)
- 勒索软件:13.24%(多为横向移动后的二次变现)
- 凭据盗窃:6.62%
- 未授权人员入侵:5.88%
- 软件漏洞利用:5.15%(集中于协作平台SSO插件)
五、响应失效根源:73天披露延迟 vs 10天平均检测延迟,时间差即风险倍增器
Black Kite报告中一组对比数据直指响应体系的核心矛盾:平均检测延迟仅10天,而平均披露延迟高达73天。这63天的时间差,正是攻击者完成立足、侦察、横向移动、数据渗出、勒索部署全链条的关键窗口。检测延迟短,说明威胁狩猎与EDR告警技术已相对成熟;但披露延迟长,则暴露出组织流程与法律框架的深层断裂。在此期间,攻击者早已利用供应商网络的默认信任关系,将恶意载荷注入其提供的固件更新包,使风险沿OTA升级通道自动扩散至大量联网工业设备。
更严峻的是,APT攻击的平均检测时间长达730天,意味着多数制造业企业仍在不知情状态下运行已被深度渗透的MES系统,其生产数据、良率曲线、设备健康参数正被持续窃取。这种已知可检测与未知已渗透的并存状态,使任何事后补救都沦为亡羊补牢。报告建议的从静态问卷转向持续监控,正是针对此时间差的核心解法。Black Kite平台已实现对供应商SSL证书变更、DNS记录异常、暗网凭据爬取的实时告警,将风险感知从事件后前移至攻击前,大幅压缩攻击者的有效利用窗口期。
六、破局路径:聚焦精英50高依赖节点,构建动态韧性防御网络
面对系统性危机,Black Kite提出四大策略,其内核均指向从广度覆盖转向精度制导。首要行动是绘制集中风险地图,锁定所谓精英50——即对自身业务连续性影响权重最高的前50家供应商。这50家供应商虽仅占全部监测对象极少比例,却贡献了大多数级联中断风险。其判定标准并非采购金额,而是连接枢纽度:是否托管核心PLM数据、是否提供统一身份认证、是否运维关键云平台。这种基于拓扑结构的风险重绘,使资源投入效率大幅提升。
其次,RSI指数必须成为采购准入的硬性门槛。报告建议对制造业供应商,将RSI大于0.6设为否决线,而非仅作风险提示。头部车企已在新供应商审核中嵌入实时风险评估,拒绝向高风险供应商发放系统接入令牌。第三,身份暴露监控需制度化——鉴于62%最关键供应商凭据已在黑市流通,企业必须强制要求供应商定期轮换API密钥、禁用长期有效Token、实施基于硬件的强认证。最后,报告强调中断风险框架必须与AI科技创新框架融合:利用AI分析历史漏洞模式,预测未来高概率爆发的漏洞组合;同时训练生成式AI模拟APT攻击链,在虚拟环境中压力测试精英50的响应能力。当防御从被动响应转向主动推演,系统性危机方有转机。
相关阅读
信息来源:industrialcyber.co
本文由AI辅助生成,经SCI.AI编辑团队审核校验后发布。